

10 rad dla bezpieczeństwa Twojej strony
Ten materiał ma 11 lat — ceny i warunki mogły się zmienić.
Jednym z najważniejszych problemów właściciela strony jest bezpieczeństwo.
Jeśli nie poświęcać mu należytej uwagi, jest duże prawdopodobieństwo bólu głowy w postaci włamania na stronę. Włamanie prowadzi do nieprzyjemnych skutków: przestoju projektu, utraty ruchu i reputacji strony, a w konsekwencji utraty zysku.
Można wyróżnić 3 podstawowe problemy ze zaatakowaną stroną:
1. Mobilne i zwykłe przekierowania na zewnętrzne strony. Jeśli fakt wejścia na zainfekowaną stronę odnotuje antywirus zainstalowany u użytkownika, cierpi reputacja strony, na którą chciał wejść.
2. Dynamiczne linki do już zainfekowanych stron. We wszystkich przypadkach po wykryciu takiego linku strona trafi na czarną listę Google.
3. Statyczny link zewnętrzny do zainfekowanej strony. Na szczęście ten problem jest prostszy i wykrywa się go lepiej niż pozostałe.
Badania firmy SiteSecure wskazują, że wyszukiwarki nie zapewniają w pełni terminowego wykrywania problemów bezpieczeństwa na stronach. Trzeba więc poświęcać tej kwestii więcej własnej uwagi i zajmować się profilaktyką oraz obserwacją strony, w tym nie ignorować instalacji antywirusów, korzystać z narzędzi kontroli linków statycznych i tak dalej.
Istnieje też bezpośrednia zależność bezpieczeństwa strony od używanego CMS-a: w 2014 roku strony na bezpłatnych CMS-ach zarażały się wirusami czterokrotnie częściej niż strony na platformach komercyjnych.
Z czego wynika, że lepiej korzystać z platform bez niekontrolowanego dostępu do kodu.
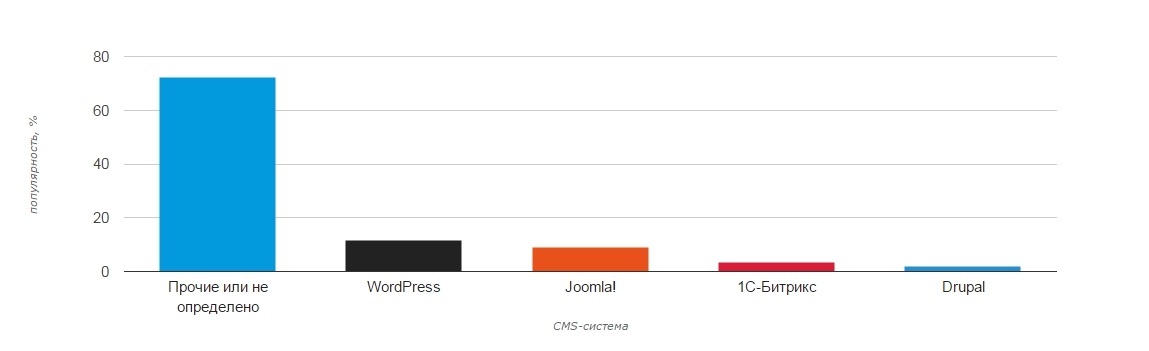
Według rankingu systemów zarządzania treścią (CMS) za czerwiec 2015 roku największą popularnością cieszą się takie CMS-y:
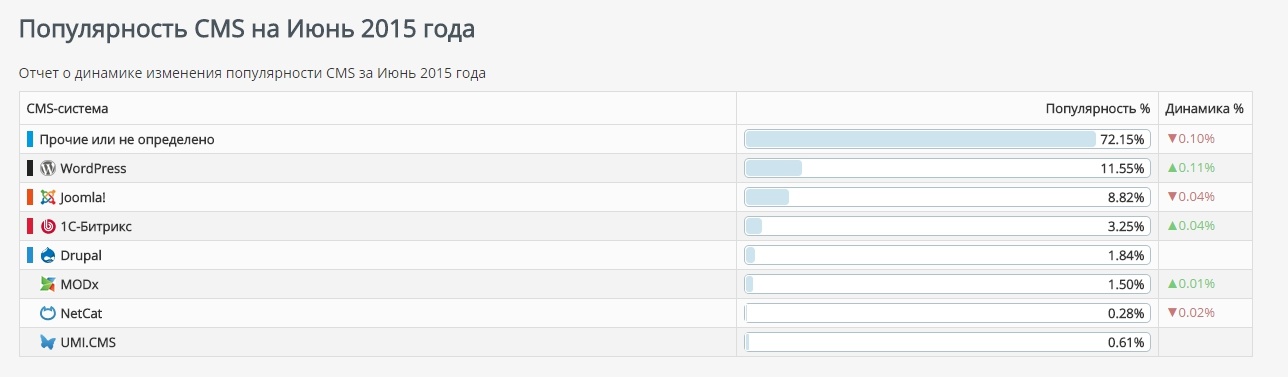
A tak wygląda dynamika zmian popularności CMS-ów:
Jeśli patrzeć z punktu widzenia bezpieczeństwa, SiteSecure publikuje takie dane:
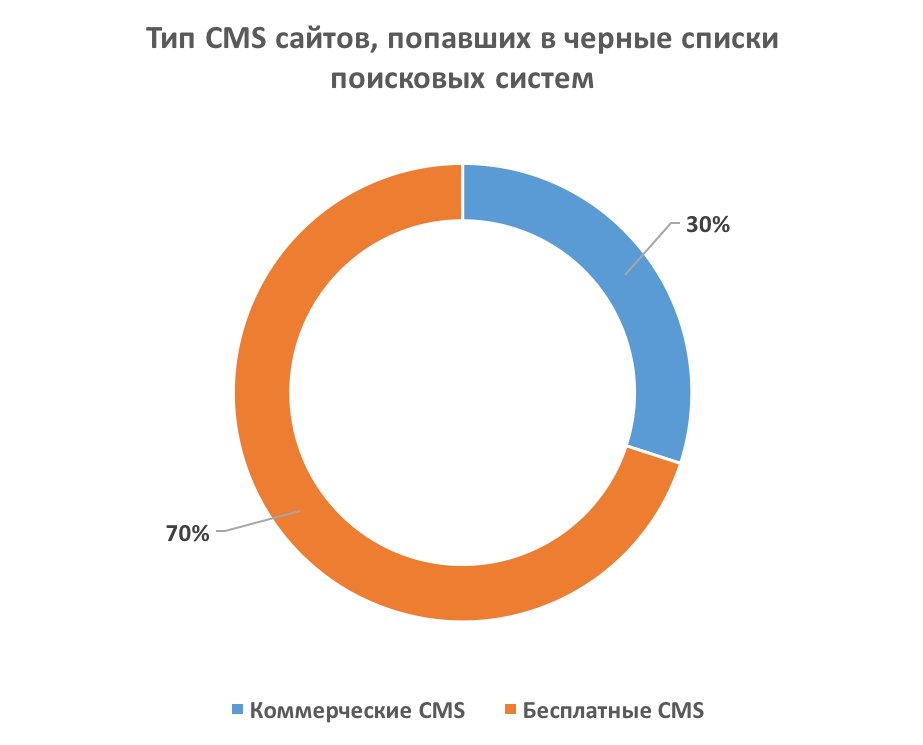
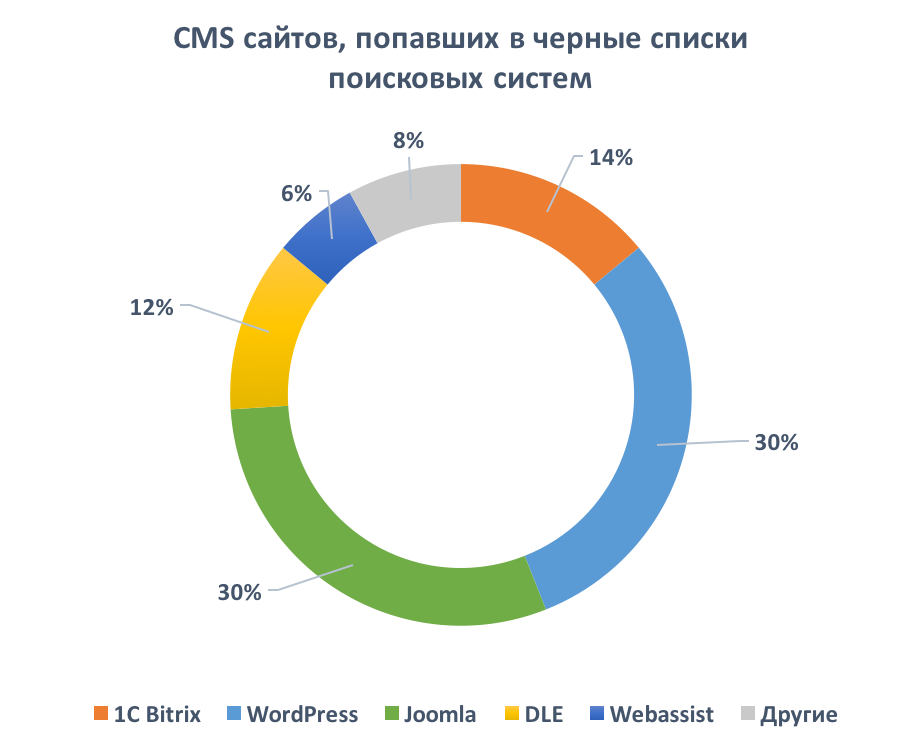
Na tej podstawie strony na płatnych CMS-ach można średnio nazwać bezpieczniejszymi.
Oprócz wymienionych wyżej istnieją i inne zagrożenia dla bezpieczeństwa strony: słabe, łatwe do odgadnięcia hasła, niekontrolowany dostęp do kodu strony, udzielanie dostępu do zarządzania stroną niesprawdzonym współpracownikom, najczęściej freelancerom, i inne.
Postaraliśmy się wyprowadzić ogólne zalecenia dotyczące podstawowych środków bezpieczeństwa:
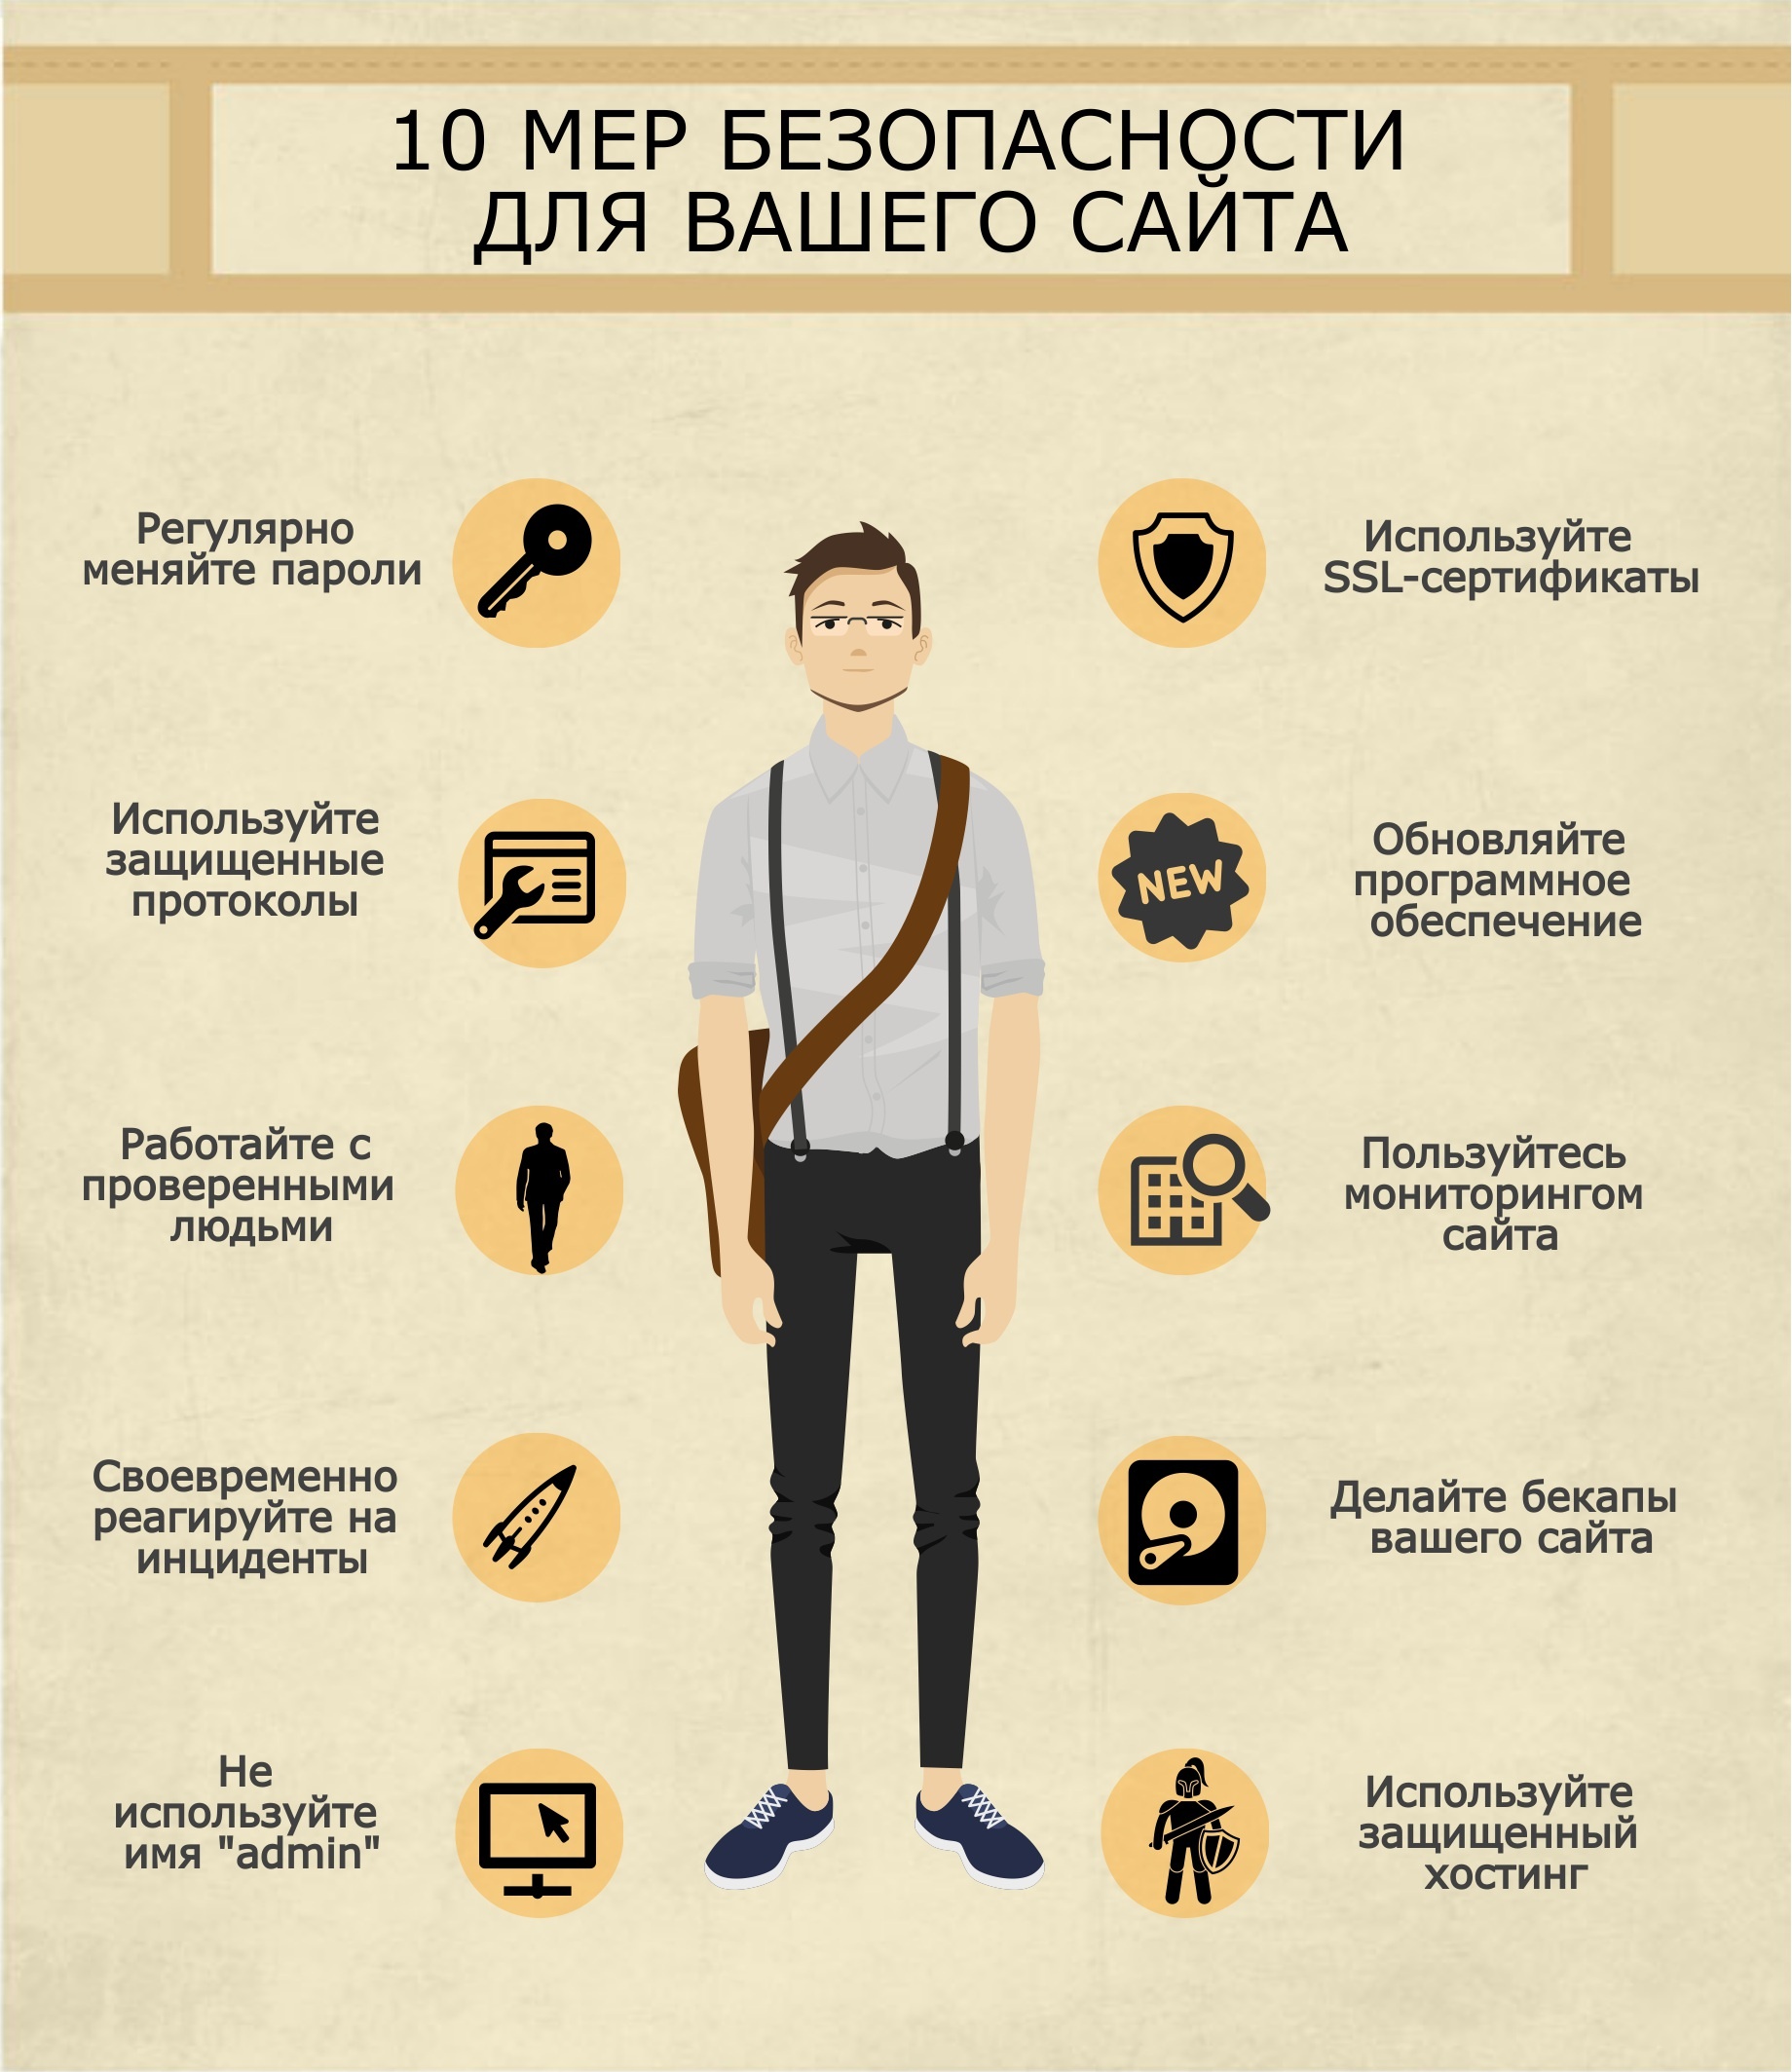
Omówmy każdy z punktów dokładniej:
- Regularnie zmieniaj hasła. Hasła mogą zostać odgadnięte, przechwycone w niezaufanej sieci i tak dalej, dlatego zaleca się zmieniać je przynajmniej raz na 2–3 miesiące.
Oczywiście nie warto przy tym używać haseł prostych, haseł pokrywających się z loginem, datą urodzenia i tym podobnych. Dobre hasło ma długość od 8 znaków i zawiera wielkie oraz małe litery i kilka cyfr.
- Korzystaj z zabezpieczonych protokołów. Do pracy z plikami strony na serwerze lepiej używać protokołów chronionych przed przechwyceniem danych — FTPS, SFTP, SSH. Dzięki temu można mieć pewność, że na serwer trafią dokładnie te dane, które wysłano, i nikt ich po drodze nie przechwyci.
- Pracuj ze sprawdzonymi ludźmi. Dość często można natrafić na nieuczciwych deweloperów, którzy mogą zrobić kopię danych na własne potrzeby, wstawić swój kod w treść podstron i zrobić jeszcze masę niedobrych rzeczy.
Postaraj się znaleźć do prac na swojej stronie kogoś, komu można zaufać, ale i wtedy pomyśl, zanim dasz mu uprawnienia wyższe niż potrzebne do wykonania zadania.
- Reaguj na incydenty w porę. Jeśli na przykład od dostawcy hostingu przyszła wiadomość, że z Twojego konta rozsyłany jest spam, a Ty na pewno tego nie robiłeś, znaczy to, że co najmniej jedna ze stron na koncie została zaatakowana.
W takim przypadku trzeba jak najszybciej sprawdzić kod wszystkich stron na koncie pod kątem zmian, przy czym nie muszą być one niedawne — włamywacze często pozwalają złośliwym skryptom „odleżeć się” po wgraniu na serwer.
To samo dotyczy wszelkich innych wiadomości o działaniu Twojej strony — nie wolno zostawiać ich bez uwagi.
- Nie używaj nazwy „admin”. Nawet jeśli masz świetne hasło, korzystanie ze standardowych nazw użytkowników ułatwi włamywaczowi pracę co najmniej dwukrotnie.
Utwórz sobie osobne konto z uprawnieniami administracyjnymi do zarządzania stroną, a użytkownika domyślnego lepiej usunąć, jeśli CMS na to pozwala.
- Korzystaj z certyfikatów SSL. Certyfikat SSL szyfruje dane przesyłane między Twoją stroną a przeglądarką klienta, dzięki czemu można mieć pewność, że danych klienta podczas pracy ze stroną nie da się przechwycić.
Kosztuje certyfikat SSL niedrogo — od 9 USD rocznie — a przy tym podnosi zaufanie użytkowników do strony i od niedawna pozytywnie wpływa na jej pozycje w wyszukiwarkach.
- Aktualizuj oprogramowanie. We wszystkich systemach zarządzania treścią regularnie znajdowane są podatności i zwykłe błędy. Dotyczy to zwłaszcza bezpłatnych CMS-ów — otwarty kod jest łatwo dostępny napastnikom szukającym błędów programisty.
Dlatego system zarządzania treścią i dodatkowe moduły do niego zdecydowanie warto aktualizować od razu po wydaniu aktualizacji.
- Korzystaj z monitoringu strony. W sieci jest masa serwisów oferujących monitoring różnych aspektów życia strony — blokady przez wyszukiwarki, zainfekowanie wirusami i tak dalej. Nie warto tego lekceważyć, bo im wcześniej uda się dowiedzieć o problemie, tym mniejsze pociągnie za sobą skutki.
- Rób kopie zapasowe swojej strony. Według statystyk 64% ludzi robi kopie zapasowe swoich danych raz w roku albo rzadziej. Jednak gdy jeszcze wczoraj ze stroną wszystko było w porządku, a dziś nie ma potrzebnych danych, kopia sprzed roku niewiele pomoże. Zadbaj o to wcześniej, to nietrudne.
Klientom usługi hosting współdzielony robimy kopie zapasowe samodzielnie raz dziennie, a pozostałym proponujemy usługę backup-hosting już od 3 USD miesięcznie za 100 GB miejsca — to znacznie taniej niż koszty odzyskiwania danych ze starej kopii czy z pamięci podręcznej Google.
- Korzystaj z zabezpieczonego hostingu. Bardzo źle, jeśli z jednego konta hostingowego można dostać się do danych innego, a niestety u niektórych hostingodawców tak bywa. Nasze serwery hostingowe są przed tym solidnie zabezpieczone.
Omówiliśmy najczęstsze problemy z bezpieczeństwem stron i sposoby ich rozwiązania. Mamy nadzieję, że ten materiał okazał się przydatny dla wszystkich właścicieli stron.