


10 порад для безпеки вашого сайту
Матеріалу 11 років — ціни та умови могли змінитися.
Одна з найважливіших проблем власника сайту — безпека.
Якщо не приділяти їй належної уваги, велика ймовірність отримати головний біль у вигляді зламу сайту. Злам призводить до неприємних наслідків: це і простій проєкту, втрата трафіку, репутації сайту, і, як наслідок, втрата прибутку.
Можна виділити 3 основні проблеми зі зламаним сайтом:
1. Мобільний і звичайний редирект на зовнішні сайти. Якщо факт переходу на заражений сайт фіксує антивірус, установлений у користувача, то страждає репутація сайту, на який він хотів зайти.
2. Динамічні посилання на вже заражені сайти. У всіх випадках після виявлення такого посилання сайт потрапить до чорного списку Google.
3. Статичне зовнішнє посилання на заражений сайт. На щастя, ця проблема простіша й виявляється краще, ніж решта.
Дослідження компанії SiteSecure свідчать, що пошукові системи не повною мірою забезпечують своєчасне виявлення проблем безпеки на сайтах. Отже, цьому питанню необхідно приділяти більше особистої уваги й займатися профілактикою та спостереженням за сайтом, зокрема не ігнорувати встановлення антивірусів, користуватися інструментами контролю статичних посилань тощо.
Існує також пряма залежність безпеки сайту від використовуваної CMS: у 2014 році сайти на безкоштовних CMS заражалися вірусами вчетверо частіше, ніж сайти на комерційних платформах.
З чого випливає, що краще користуватися платформами, які не мають безконтрольного доступу до коду.
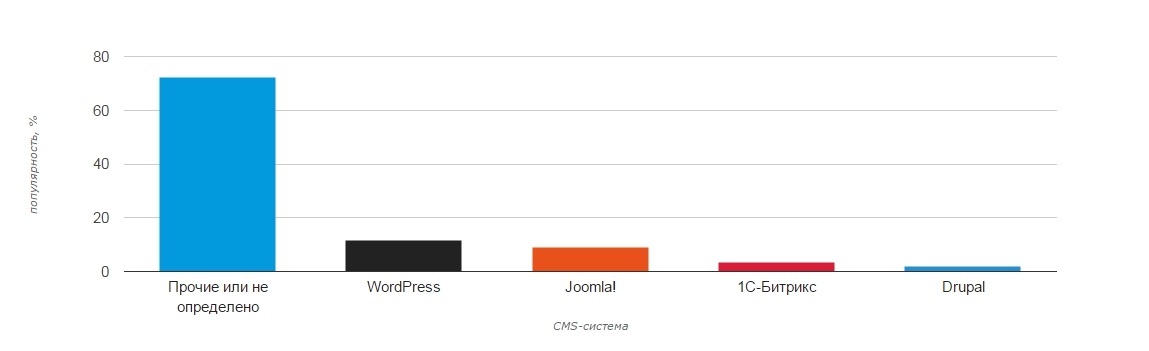
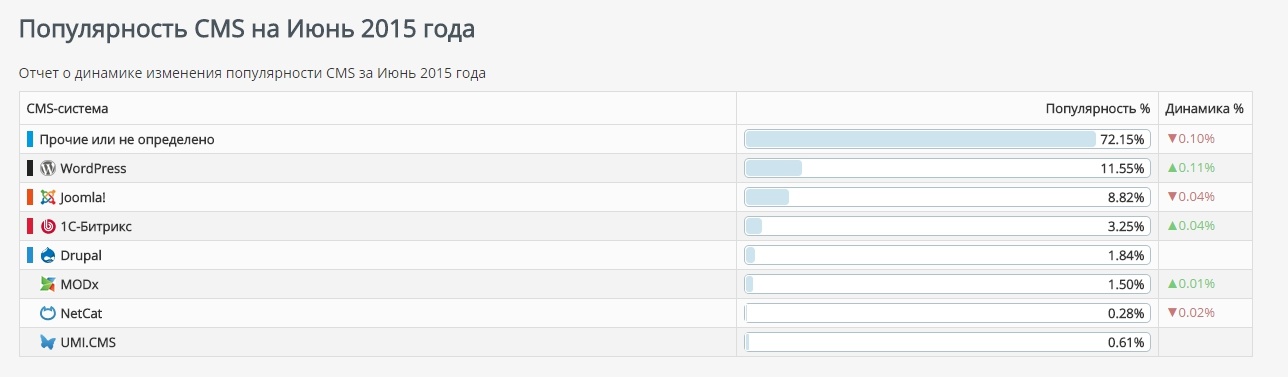
Згідно з рейтингом систем керування сайтами (CMS) за червень 2015 року найбільшою популярністю користуються такі CMS:
А така динаміка зміни популярності CMS:
Якщо розглядати з погляду безпеки, то SiteSecure публікує такі дані:
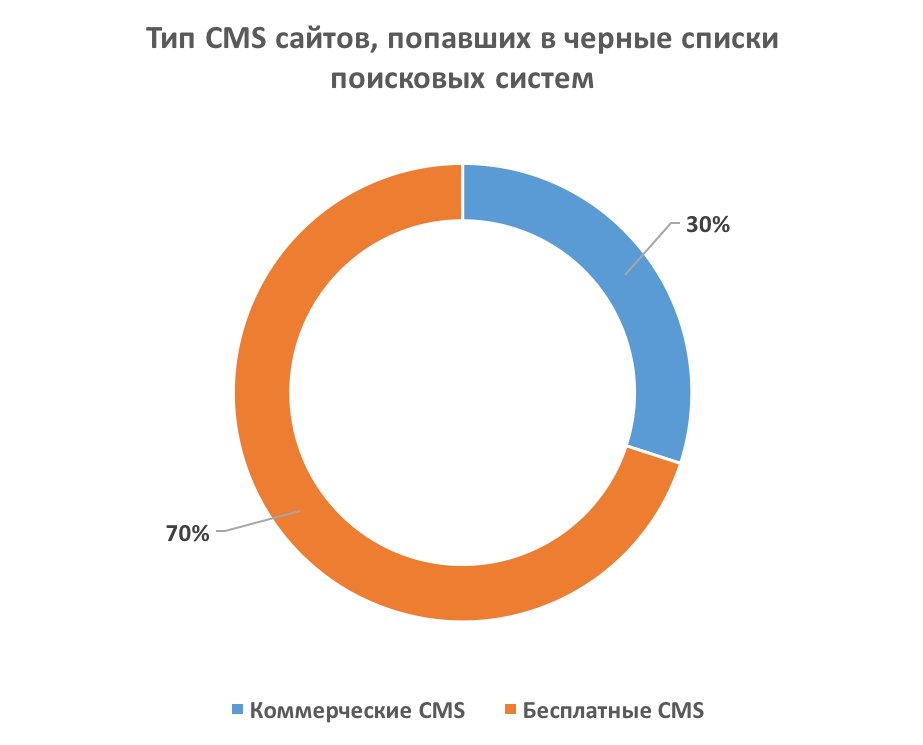
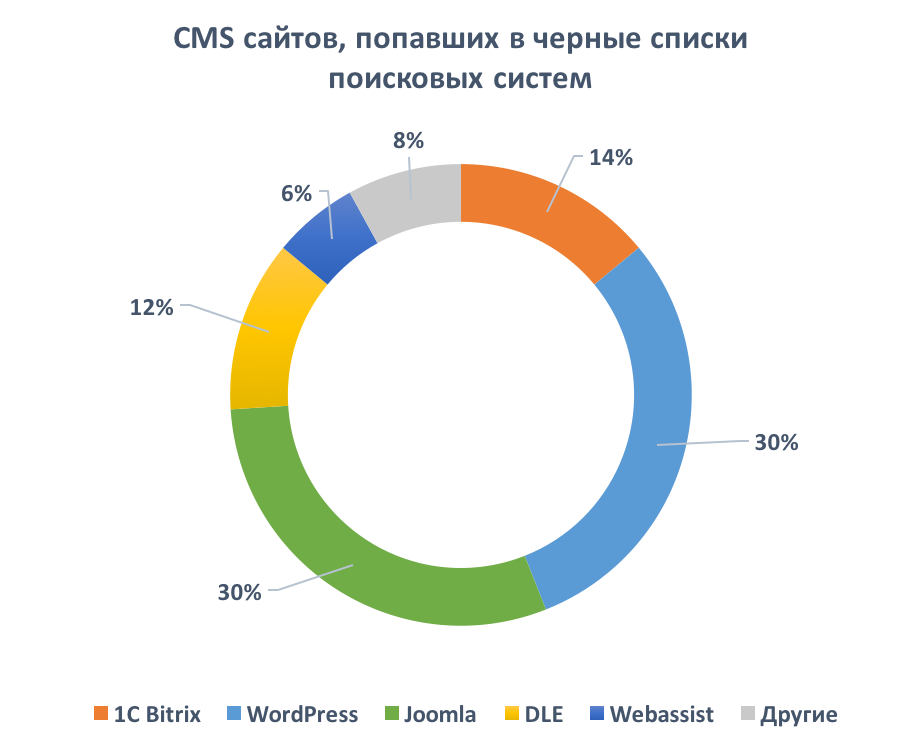
Виходячи з цього, сайти на платних CMS у середньому можна назвати безпечнішими.
Крім перелічених вище, існують й інші загрози безпеці сайту: слабкі паролі, які легко вгадати, неконтрольований доступ до коду сайту, надання доступу до керування сайтом неперевіреним співробітникам, найчастіше фрилансерам, та інші.
Ми постаралися вивести загальні рекомендації щодо дотримання базових заходів безпеки:
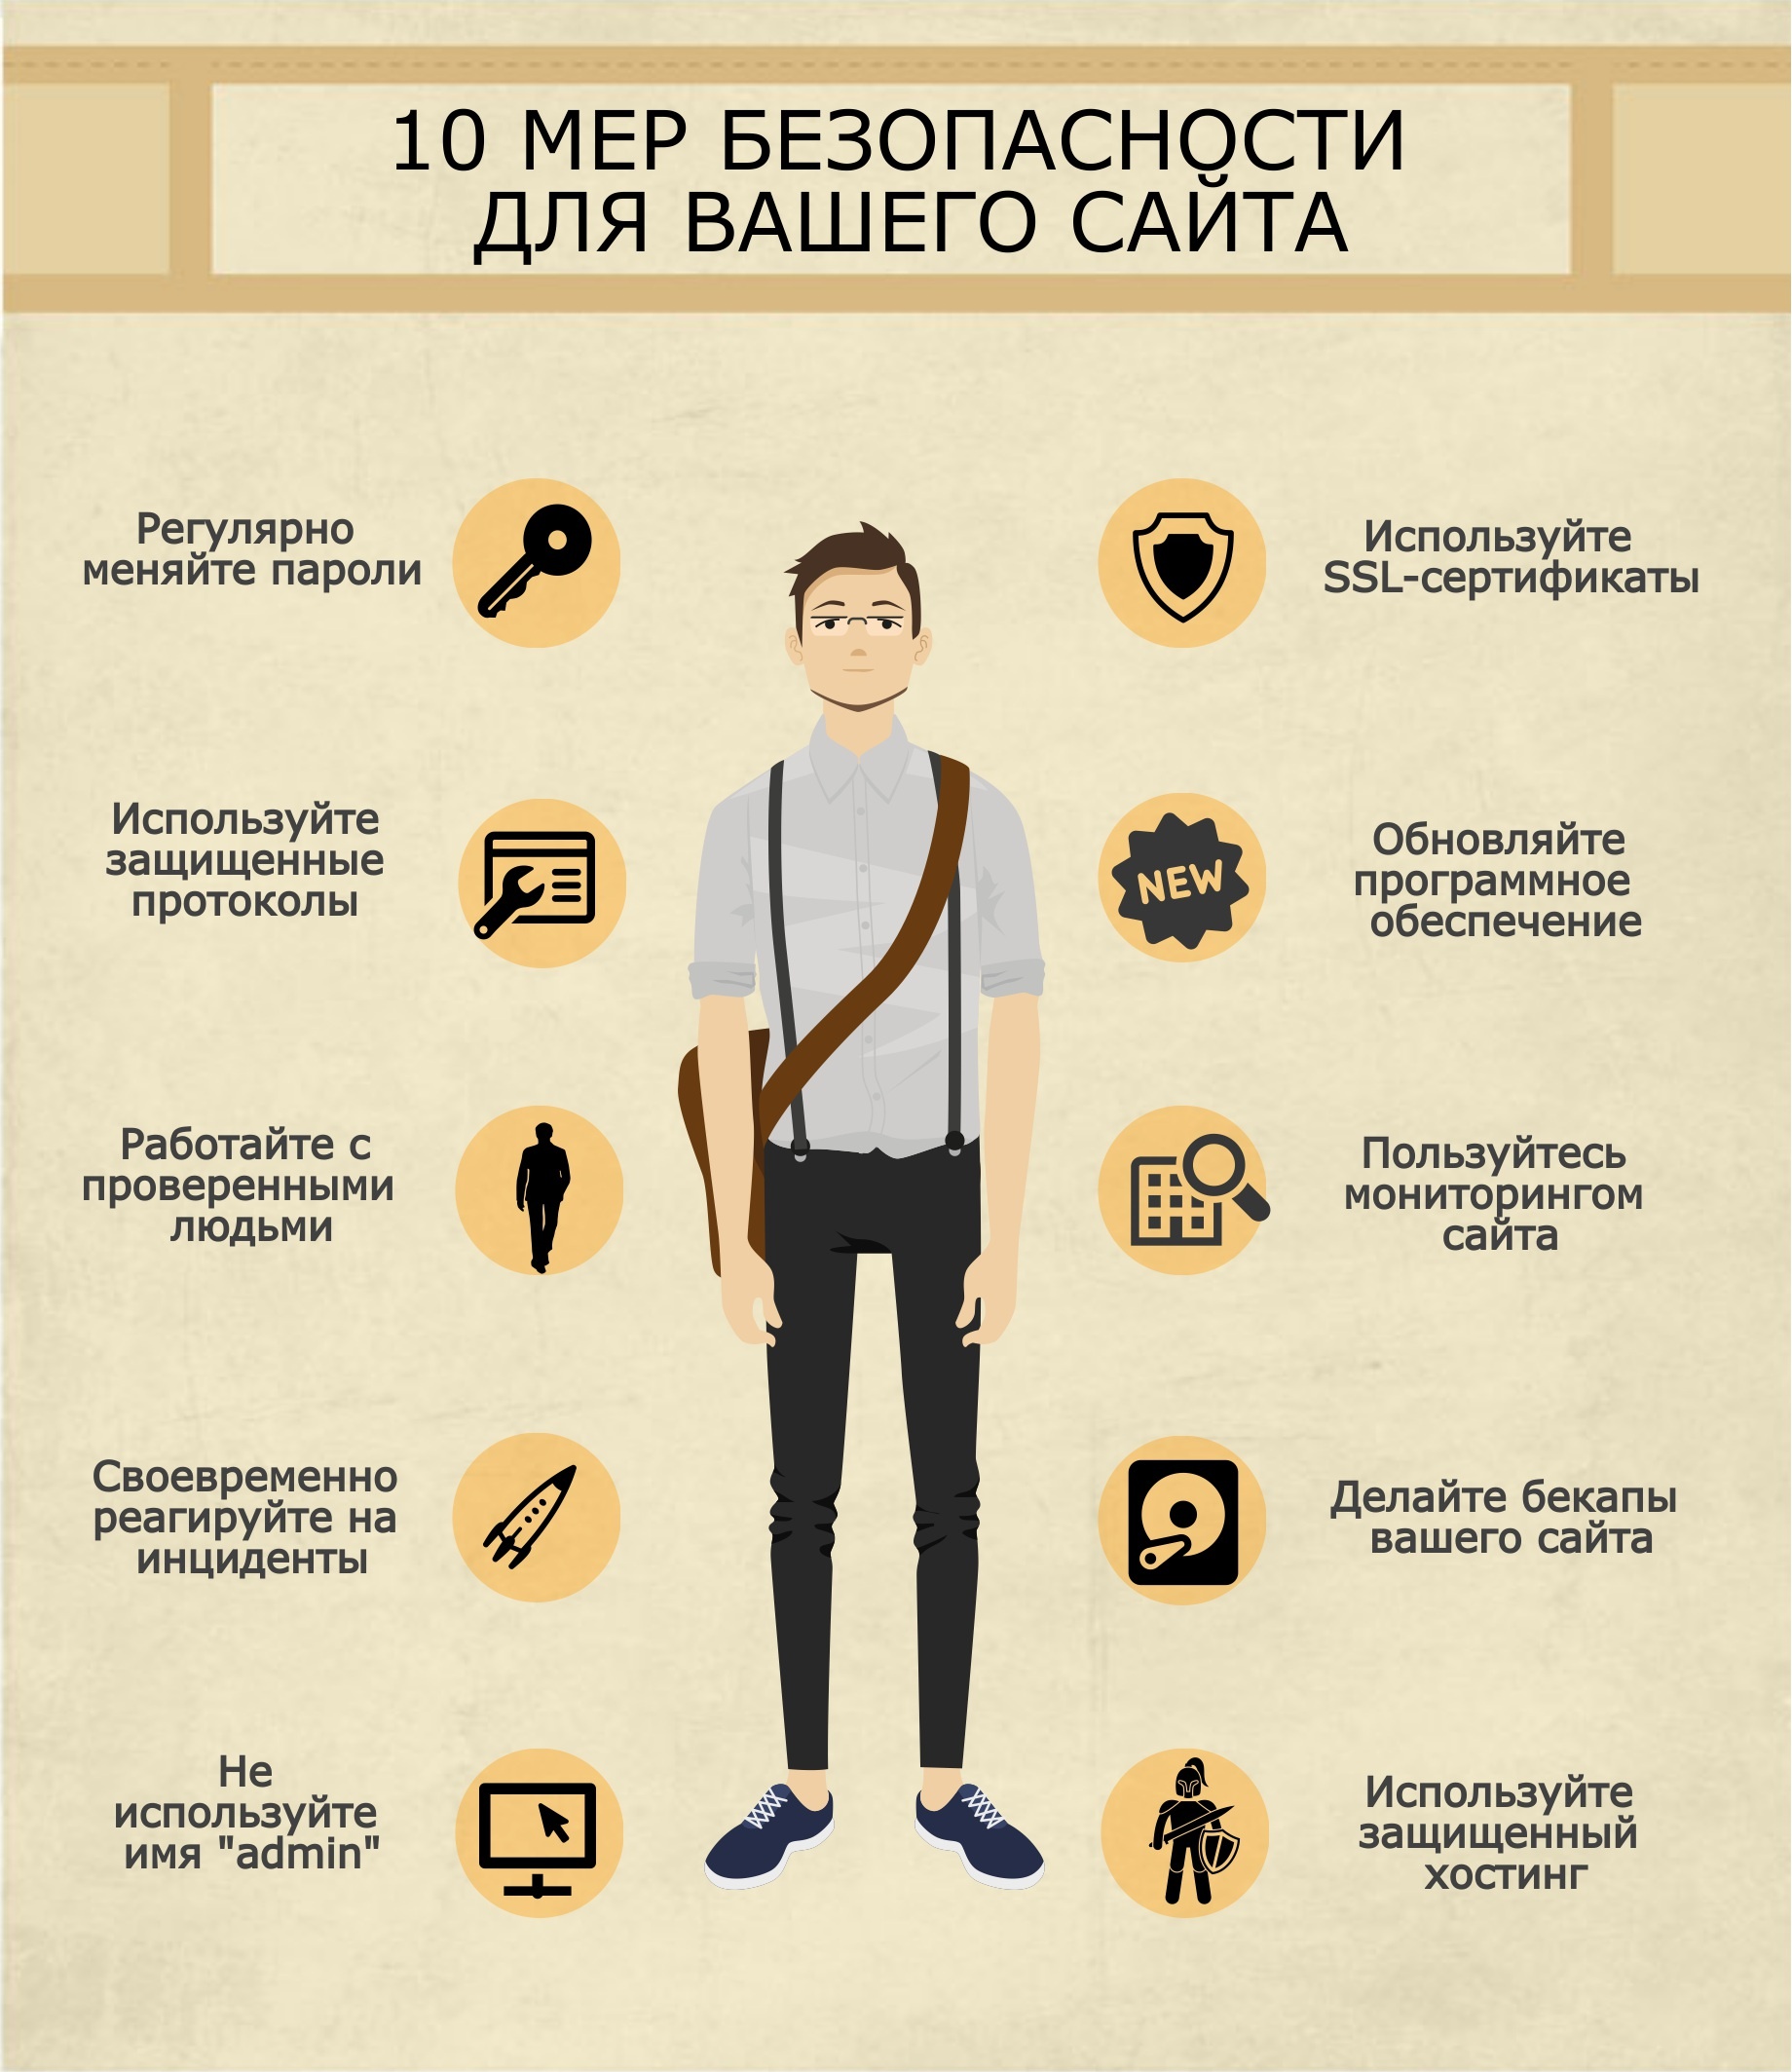
Розгляньмо кожен із пунктів докладніше:
- Регулярно змінюйте паролі. Паролі можуть бути підібрані, перехоплені в недовіреній мережі тощо, тому рекомендується міняти їх хоча б раз на 2–3 місяці.
Звісно, при цьому не варто використовувати прості паролі, паролі, що збігаються з логіном, датою народження тощо. Хороший пароль має довжину від 8 символів, містить великі й малі літери та кілька цифр.
- Використовуйте захищені протоколи. Для роботи з файлами сайту на сервері краще використовувати захищені від перехоплення даних протоколи — FTPS, SFTP, SSH. Так можна бути впевненим, що на сервер потраплять саме ті дані, які передавалися, і ніхто дорогою їх не перехопить.
- Працюйте з перевіреними людьми. Доволі часто можна натрапити на непорядних розробників, які можуть зробити копію даних для особистих потреб, впровадити свій код у тіло сторінок і зробити ще масу недобрих речей.
Постарайтеся знайти для робіт на своєму сайті людину, якій можна довіряти, але й у цьому випадку подумайте, перш ніж давати їй права вищі за ті, що потрібні для виконання задачі.
- Своєчасно реагуйте на інциденти. Якщо, наприклад, від хостинг-провайдера прийшло повідомлення, що з вашого акаунта розсилається спам, а ви цього точно не робили, — отже, щонайменше один із сайтів на акаунті зламано.
У такому разі необхідно якнайшвидше перевірити код усіх сайтів акаунта на зміни, причому вони можуть бути не обов’язково недавніми — зламники часто дають шкідливим скриптам «вилежатися» після того, як їх завантажили на сервер.
Те саме стосується й будь-яких інших повідомлень про роботу вашого сайту — не можна залишати їх без уваги.
- Не використовуйте ім’я «admin». Навіть якщо у вас чудовий пароль, використання стандартних імен користувачів полегшить зламникові роботу щонайменше вдвічі.
Створіть собі окремий акаунт з адміністративними правами для керування сайтом, а користувача за замовчуванням краще видалити, якщо CMS це дозволяє.
- Використовуйте SSL-сертифікати. SSL-сертифікат шифрує дані, які передаються між вашим сайтом і браузером клієнта, тож можна бути впевненим, що дані клієнта під час роботи із сайтом не вдасться перехопити.
Коштує SSL-сертифікат недорого — від $9 на рік, але при цьому підвищує довіру користувачів до сайту й віднедавна позитивно впливає на позиції сайту в пошукових системах.
- Оновлюйте програмне забезпечення. В усіх системах керування сайтами регулярно знаходять вразливості та просто помилки. Особливо це стосується безкоштовних CMS — відкритий код легко доступний зловмисникам для пошуку помилок програміста.
Тому систему керування сайтом і додаткові модулі до неї вкрай бажано оновлювати одразу після виходу оновлень.
- Користуйтеся моніторингом сайту. У мережі є маса сервісів, які пропонують моніторинг різних аспектів життєдіяльності сайту — блокування пошуковими системами, зараженість вірусами тощо. Не варто цим нехтувати, адже що раніше вдасться дізнатися про проблему, то менші наслідки вона спричинить.
- Робіть бекапи вашого сайту. За статистикою, 64% людей роблять резервні копії своїх даних раз на рік або рідше. Однак коли ще вчора із сайтом усе було чудово, а сьогодні немає потрібних даних, копія річної давності мало чим допоможе. Подбайте про це заздалегідь, це нескладно.
Клієнтам послуги віртуальний хостинг ми робимо резервні копії самостійно раз на день, а для решти пропонуємо послугу бекап-хостинг всього від $3 на місяць за 100 Гб місця — це набагато дешевше за витрати на відновлення даних зі старої копії чи кешу Google.
- Використовуйте захищений хостинг. Дуже погано, якщо з одного хостинг-акаунта можна отримати доступ до даних іншого, і, на жаль, у деяких хостерів таке трапляється. Наші хостинг-сервери від цього надійно захищені.
Ми розглянули найчастіші проблеми з безпекою сайтів та їх розв’язання. Сподіваємося, що цей матеріал був корисним для всіх власників сайтів.